


Аудит кібербезпеки — це перевірка сайтів, серверів і офісної IT-інфраструктури на вразливості з письмовим звітом, що виправити і в якому порядку. Ми знаходимо й закриваємо вразливості для малого й середнього бізнесу: перевірка, звіт простою мовою, виправлення, повторна перевірка.
Коротко
- Перевіряємо периметр, CMS і плагіни, хостинг, TLS, DNS і пошту (SPF, DKIM, DMARC), доступи й MFA, резервні копії.
- Пентест проводимо лише за письмовим дозволом власника системи, з погодженими цілями й вікном часу.
- Знайдене виправляємо самі або разом із вашим підрядником, потім перевіряємо повторно.
- Кожну знахідку перевіряє людина до того, як вона потрапить у звіт.
- Фіксований кошторис після погодження рамок.
Послуги з кібербезпеки і що ви отримуєте
1. Перевірка безпеки сайту та сервера (security audit). Перевіряємо зовнішній периметр, CMS і плагіни, панелі хостингу, TLS і заголовки, DNS і пошту (SPF, DKIM, DMARC), доступи та MFA, резервні копії. Ви отримуєте письмовий звіт: що знайшли, наскільки це небезпечно, що виправити сьогодні, цього місяця і пізніше. До нього додається коротка версія простою мовою для власника.
2. Тест на проникнення (pentest) вебзастосунків і зовнішнього периметра. Проводимо лише за письмовим дозволом власника системи, з погодженими цілями та вікном часу. Ви отримуєте звіт із відтворюваними знахідками та доказами, план виправлення і безкоштовну повторну перевірку виправленого в тих самих погоджених рамках.
3. Розбір і зачистка після зламу (incident response). Шукаємо шкідливий код і вебшели, з’ясовуємо, звідки зайшли і що витекло, закриваємо вхід, відновлюємо роботу й готуємо звіт. Ви отримуєте чистий сайт або сервер, закритий вхід, змінені паролі та ключі, бекап, перевірений відновленням, і звіт: як зайшли, що зачеплено, що зроблено.
4. Харднінг і виправлення. Самі виправляємо знайдене: оновлення, конфігурація серверів, права, MFA, резервні копії з перевіркою відновлення, моніторинг. Ви отримуєте виконаний список заходів із позначками, перевірене відновлення з бекапу, увімкнену MFA та налаштовані сповіщення.
5. Підготовка до ISO/IEC 27001 і CyberSecure Canada. Політики, реєстр ризиків, SoA, внутрішній аудит. Ми працюємо за власною СУІБ на базі ISO/IEC 27001:2022. Ви отримуєте комплект документів, проведений внутрішній аудит і список того, що залишилося до сертифікаційного аудиту.
Коли бізнесу потрібен аудит кібербезпеки
- Сайт приймає заявки, оплати або зберігає дані клієнтів.
- Хостинг чи Google попередили про шкідливий код, сайт почав перенаправляти відвідувачів на чужі ресурси.
- Листи з домену компанії потрапляють у спам або від вашого імені розсилають фішинг.
- Великий клієнт, банк чи партнер просить підтвердити рівень захисту або заповнити анкету безпеки.
- Змінився підрядник чи адміністратор, і незрозуміло, у кого ще залишилися доступи.
Що ми знаходимо найчастіше
- Застарілі CMS і плагіни з відомими вразливостями.
- Адмін-панелі й панелі хостингу, відкриті всьому інтернету без MFA.
- Пошта домену без SPF, DKIM і DMARC: будь-хто може надсилати листи від вашого імені.
- Резервні копії, які ніхто не пробував відновити, або копії на тому самому сервері.
- Спільні паролі й облікові записи колишніх співробітників.
За нашим досвідом, більшість цих проблем зазвичай вдається закрити за кілька днів; строк залежить від доступів і підрядника. Звіт показує, з чого почати, щоб швидко знизити ризик.
Як ми працюємо
- Короткий дзвінок або заявка через форму: погоджуємо, що перевіряємо.
- Письмовий дозвіл і рамки (scope letter) до будь-якого тесту: цілі, дати, контакти, чого заборонено торкатися. Робота починається тільки після підпису.
- Перевірка, потім звіт простою мовою і технічний звіт додатком.
- Виправляємо самі або разом із вашим підрядником.
- Повторна перевірка: підтверджуємо, що знайдене закрито.
Терміни й вартість
Термін залежить від рамок: кількості сайтів і серверів, типу перевірки, доступності ваших фахівців. За нашим досвідом, перевірка одного сайту з сервером зазвичай займає кілька робочих днів, пентест вебзастосунку — від одного до кількох тижнів. Розбір після зламу починаємо якнайшвидше після підписання дозволу.
Вартість: фіксований кошторис після погодження рамок.
Що потрібно від вас
- Перелік систем, які потрібно перевірити, і контакт відповідальної особи.
- Підписаний дозвіл і рамки тестування.
- Доступи на час робіт з мінімально потрібними правами.
- Контакт хостинг-провайдера чи підрядника, якщо виправлення робимо разом.
Хто виконує роботи
Роботи з кібербезпеки виконує INNOVA CONSULT LTD., Corporation Number 1522612, Оттава, Онтаріо (Corporations Canada). Команда спирається на власний досвід і потужні інструменти, зокрема моделі Claude, щоб знаходити проблеми швидше. Інструменти та ШІ-моделі використовуємо в межах їхніх правил, з даними клієнта працюємо за договором про конфіденційність.
INNOVA CONSULT LTD пройшла верифікацію в програмі Anthropic Cyber Verification Program (CVP) і використовує моделі Claude для захисних завдань кібербезпеки.
Етапи перевірки
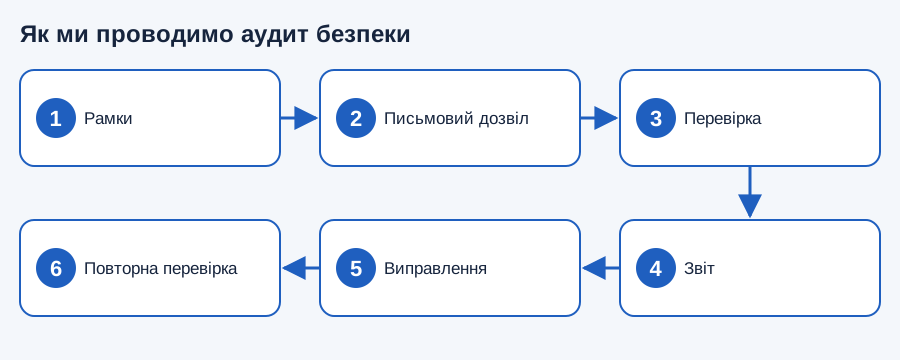
- Рамки. Погоджуємо, які системи перевіряємо.
- Письмовий дозвіл. Scope letter: цілі, дати, обмеження.
- Перевірка. Аудит або пентест у погоджених рамках.
- Звіт. Простою мовою і технічний додаток.
- Виправлення. Закриваємо знайдене самі або з підрядником.
- Повторна перевірка. Підтверджуємо, що вразливості закрито.
Чому нам довіряють
- Працюємо тільки за письмовим дозволом власника системи і в погоджених рамках.
- Кожну знахідку перевіряє людина до того, як вона потрапить у звіт.
- З даними клієнта працюємо за договором про конфіденційність.
- Знайдене виправляємо самі і підтверджуємо повторною перевіркою.
- Marketing MIX входить до групи INNOVA Consulting Group; студія має коди D-U-N-S 68-606-2061 і NCAGE A3G3J.
Часті запитання
Що входить в аудит кібербезпеки сайту?
Перевірка периметра, CMS і плагінів, панелей хостингу, TLS і заголовків, DNS і пошти (SPF, DKIM, DMARC), доступів і MFA, резервних копій, письмовий звіт з пріоритетами.
Що таке пентест?
Тест на проникнення: контрольована спроба знайти і відтворити вразливості в погоджених рамках. Проводимо лише за письмовим дозволом власника системи.
Скільки коштує аудит безпеки?
Фіксований кошторис після погодження рамок: кількості систем, типу перевірки й потреби у виправленнях.
Що робити, якщо сайт уже зламали?
Написати нам: після підписання дозволу шукаємо шкідливий код і точку входу, закриваємо її, відновлюємо роботу з перевіреного бекапу і готуємо звіт.
Чи виправляєте ви знайдені вразливості?
Так. Виправляємо самі або разом із вашим підрядником, після цього проводимо повторну перевірку.
Чи допомагаєте підготуватися до ISO/IEC 27001?
Так: політики, реєстр ризиків, SoA, внутрішній аудит і список того, що залишилося до сертифікаційного аудиту.
Суміжні послуги
- Пентест сайтів і вебзастосунків
- Сайт зламали: очищення від вірусів і відновлення
- Підготовка до сертифікації ISO/IEC 27001
- IT-консалтинг
- IT-інфраструктура компанії
- Технічна підтримка сайту
- Онлайн-підтримка
Опишіть, що потрібно перевірити або виправити. Ми погодимо рамки й надішлемо фіксований кошторис.


 DUNS Number: 68-606-2061
 NCAGE Number: A3G3J

 "INNOVA CONSULTING GROUP"